API 模式接入
@rootauth/core 是不包含 UI 的 RootAuth SDK。业务方自行实现表单、loading、提示和页面跳转,SDK 负责请求、验证码、设备指纹、密码加密、MFA 和会话处理。
前置条件
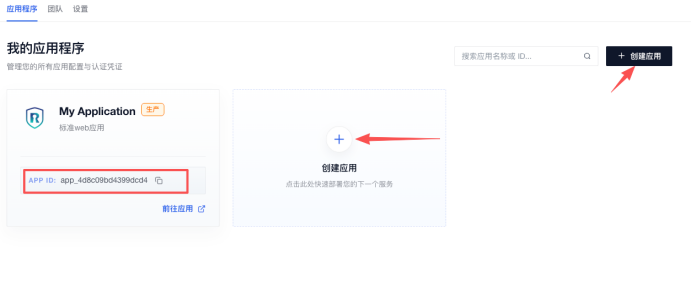
在 RootAuth 工作台 创建应用,并复制 app_id(格式如 app_******)。
请在项目根目录的 .npmrc 文件中添加下面这行配置:
@rootauth:registry=http://gitlab.standard-software.co/api/v4/projects/12421/packages/npm/1. 安装
npm install @rootauth/core2. 创建客户端
客户端保存 app_id、API 地址、OIDC 参数和语言等公共配置,后续认证方法都复用这份配置。
import { RootAuthClient, type RootAuthClientConfig } from '@rootauth/core'

const config: RootAuthClientConfig = {
  app_id: 'your-app-id',
  api_base_url: 'https://rootauth-api.rootauth.com',
  redirect_uri: window.location.origin,
  scope: ['openid'],
  cloudflare_container: '#rootauth-turnstile',
}

const rootAuth = new RootAuthClient(config)

// 可选:提前获取并缓存应用配置和设备指纹,减少首次登录或注册的等待时间。
await rootAuth.install()
install() 初始化失败时不会阻断页面启动;未调用或预取失败时,login() 和 register() 会在请求前自动补充获取。
2.1 RootAuthClientConfig配置参数
| 参数 | 类型 | 必填 | 默认值 | 说明 |
|---|---|---|---|---|
app_id |
string |
是 | 无 | RootAuth 控制台创建应用后取得的应用 ID |
api_base_url |
string |
否 | https://rootauth-api.rootauth.com |
API 地址 |
redirect_uri |
string |
否 | window.location.origin |
登录或注册成功后的回调地址 |
scope |
string[] |
否 | ['openid'] |
需要返回的用户字段 |
state |
string |
否 | undefined |
自定义状态,回调时原样返回 |
grant_type |
string |
否 | authorization_code |
授权模式 |
locale |
string |
否 | zh-CN |
支持 zh-CN、en-US |
enable_google_one_tap |
boolean |
否 | false |
是否允许 googleOneTapLogin() 启动 Google One Tap |
cloudflare_container |
string |
使用 Cloudflare 时是 | undefined |
所有 Turnstile 模式使用的专用容器 CSS selector,例如#cloudflare_container |
3. 调用约定
认证方法统一返回 Promise,部分流程同时支持 onSuccess 回调。传入回调后,业务方接管成功结果;接口失败时则抛出标准化错误对象。
interface RootAuthFlowCallbacks<T> {
  onSuccess?: (response: T) => void
}
传入 onSuccess 后,登录和注册不会执行 SDK 默认跳转或自动登录逻辑,由业务方处理成功结果。
以下接口支持该回调约定:sendCode()、login()、verifyLoginMfa()、register()、resetPassword()、updateProfile()。
try {
  const response = await rootAuth.login(params, {
    onSuccess(result) {
      console.log(result.rootauth_message)
    },
  })
} catch (error) {
  console.error(error)
}
成功响应和错误对象可能带有 SDK 提示:
interface RootAuthMessage {
  type: string
  msg: string
}

interface RootAuthMessageCarrier {
  rootauth_message?: RootAuthMessage
}
type 取值为 success、warning 或 error,msg 是后端按当前语言返回的最终多语言文案。
Core 不显示任何 UI,业务方需要根据 rootauth_message 或错误对象自行展示提示。
4. 登录 login()
login() 支持邮箱、手机号、用户名、验证码、WhatsApp。
4.1 type 完整列表
type |
登录方式 | 必填字段 |
|---|---|---|
EMAIL_PASS |
邮箱 + 密码 | email、password |
EMAIL_CODE |
邮箱 + 验证码 | email、code |
PHONE_PASS |
手机号 + 密码 | phone_code、phone_num、password |
PHONE_CODE |
手机号 + 短信验证码 | phone_code、phone_num、code |
USER_NAME_PASS |
用户名 + 密码 | user_name、password |
WHATSAPP_CODE |
WhatsApp 验证码 | phone_code、phone_num、code |
4.2 参数
| 参数 | 类型 | 必填条件 | 说明 |
|---|---|---|---|
type |
string |
始终必填 | 取值见上表 |
email |
string |
EMAIL_PASS、EMAIL_CODE |
邮箱地址 |
phone_code |
string |
PHONE_PASS、PHONE_CODE、WHATSAPP_CODE |
国际区号,不带 +,例如 86 |
phone_num |
string |
PHONE_PASS、PHONE_CODE、WHATSAPP_CODE |
不带国际区号的手机号 |
user_name |
string |
USER_NAME_PASS |
用户名 |
password |
string |
密码登录 | 传入明文,SDK 会按应用公钥加密 |
code |
string | number |
验证码登录 | 6 位验证码 |
is_invite |
number |
EMAIL_PASS、EMAIL_CODE |
是否通过邀请注册登录 |
device_id |
string |
可选 | 设备指纹;未传入时 SDK 自动生成 |
redirect_uri、scope、state、grant_type |
同全局配置 | 否 | 单次请求覆盖全局配置,通常无需传入 |
const handleSubmit = () => {
  // 用户自行处理前置校验
  loading.value = true
  rootauth
    ?.login(
      {
        type: 'EMAIL_PASS',
        email: '123456@qq.com',
        password: '123456',
      },
      {
        onSuccess: res => {
          // 用户自己的登录成功回调,包括提示等
          if (res.rootauth_message.msg) {
            message[res.rootauth_message.type || 'success'](res.rootauth_message.msg)
          }
        },
      }
    )
    .catch(err => {
      // 统一在这里处理请求失败
      if (err.rootauth_message.msg) {
        message[err.rootauth_message.type || 'error'](err.rootauth_message.msg)
      }
    })
    .finally(() => {
      loading.value = false
    })
}
手机号密码登录:
await rootAuth.login({
  type: 'PHONE_PASS',
  phone_code: '86',
  phone_num: '13800138000',
  password: 'Password123',
})
5. 发送验证码 sendCode()
sendCode() 负责发送登录、注册、重置密码和 MFA 流程所需的验证码。
获取验证码时,如果出现“验证码错误次数过多,请重新获取”的错误提示,请到【工作台-通用安全-验证码规则-验证码尝试次数】查看次数是否符合需求。
5.1 type 完整列表
type |
验证方式 | 必填字段 |
|---|---|---|
EMAIL |
邮箱验证码 | email、email_template_type |
PHONE_TEXT |
短信验证码 | phone_code、phone_num、phone_text_template_type |
WHATSAPP |
WhatsApp 验证码 | phone_code、phone_num |
5.2 email_template_type、phone_text_template_type 模板类型列表
| 模板值 | 用途 |
|---|---|
register_code |
注册验证码 |
login_code |
登录验证码 |
reset_pass_code |
重置密码验证码 |
login_mfa_code |
MFA 登录验证码;同时传入 mfa_token |
5.3 参数
| 参数 | 类型 | 必填条件 | 说明 |
|---|---|---|---|
type |
string |
必填 | EMAIL、PHONE_TEXT 或 WHATSAPP |
email |
string |
EMAIL |
邮箱地址 |
email_template_type |
string |
EMAIL |
邮件模板 |
phone_code |
string |
PHONE_TEXT、WHATSAPP |
国际区号,不带 +,例如 86 |
phone_num |
string |
PHONE_TEXT、WHATSAPP |
不带区号的完整手机号 |
phone_text_template_type |
string |
PHONE_TEXT |
短信模板 |
mfa_token |
string |
模板为 login_mfa_code |
登录接口返回的 MFA token |
ticket |
string |
应用启用验证码且由业务传入时 | 腾讯验证码 ticket;SDK 自动流程会覆盖该值 |
ticket_rand_str |
string |
应用启用验证码且由业务传入时 | 腾讯验证码 ticket 对应的随机字符串 |
device_id |
string |
可选 | 设备指纹;未传入时 SDK 自动生成 |
redirect_uri、scope、state、grant_type |
同全局配置 | 否 | 单次请求覆盖全局配置,通常无需传入 |
email_template_type 仅用于 EMAIL,phone_text_template_type 仅用于 PHONE_TEXT;WHATSAPP 不需要模板参数。
const params: SendCodeParams = {
  type: 'EMAIL',
  email: '123456@qq.com',
  email_template_type: 'register_code',
}

rootauth
  ?.sendCode(params)
  .then(res => {
    // 基于当前的RootAuth逻辑,补充自有逻辑
  })
  .catch(err => {
    console.error(err)
  })
.finally(() => {})await rootAuth.sendCode({
type: 'PHONE_TEXT',
phone_code: '86',
phone_num: '13800138000',
phone_text_template_type: 'login_code',
})应用开启验证码时,SDK 会自动执行腾讯验证码流程。发送验证码有60秒限制,请用户自行添加倒计时提示。
6. 注册 register()
register() 支持邮箱、手机号、用户名和 WhatsApp 的注册方式。
6.1 type 完整列表
type |
注册方式 | 必填字段 |
|---|---|---|
EMAIL_CODE_PASS |
邮箱验证码 + 密码 | email、code、password |
PHONE_CODE_PASS |
手机验证码 + 密码 | phone_code、phone_num、code、password |
USER_NAME_PASS |
用户名 + 密码 | user_name、password |
WHATSAPP_CODE |
WhatsApp 验证码注册 | phone_code、phone_num、code |
6.2 参数
| 参数 | 类型 | 必填条件 | 说明 |
|---|---|---|---|
type |
string |
始终必填 | 注册方式,取值见上表 |
email |
string |
EMAIL_PASS、EMAIL_CODE |
邮箱地址 |
phone_code |
string |
PHONE_CODE_PASS、PHONE_CODE、WHATSAPP_CODE |
国际区号,不带 +,例如 86 |
phone_num |
string |
PHONE_CODE_PASS、PHONE_CODE、WHATSAPP_CODE |
不带区号的手机号 |
user_name |
string |
USER_NAME_PASS |
用户名 |
code |
string | number |
EMAIL_CODE、PHONE_CODE、WHATSAPP_CODE |
验证码 |
password |
string |
EMAIL_PASS、PHONE_CODE_PASS、USER_NAME_PASS |
明文密码,SDK 自动加密 |
device_id |
string |
可选 | 设备指纹;未传入时 SDK 自动生成 |
redirect_uri、scope、state、grant_type |
同全局配置 | 否 | 单次请求覆盖全局配置,通常无需传入 |
await rootAuth.register({
  type: 'EMAIL_CODE_PASS',
  email: 'demo@example.com',
  code: '123456',
  password: 'Password123',
})await rootAuth.register({
type: 'USER_NAME_PASS',
user_name: 'demo-user',
password: 'Password123',
})7. 重置密码 resetPassword()
重置密码支持直接提交验证码,也支持先校验验证码、再使用 verify_token 提交新密码。
7.1 校验验证码 verifyResetPasswordCode()
| 参数 | 类型 | 必填条件 | 说明 |
|---|---|---|---|
type |
string |
始终必填 | EMAIL_CODE 或 PHONE_CODE |
email |
string |
EMAIL_CODE |
邮箱地址 |
phone_code |
string |
PHONE_CODE |
国际区号,不带 +,例如 86 |
phone_num |
string |
PHONE_CODE |
不带区号的手机号 |
code |
number |
始终必填 | 验证码 |
const verification = await rootAuth.verifyResetPasswordCode({
  type: 'EMAIL_CODE',
  email: 'demo@example.com',
  code: 123456,
})
返回数据包含 verify_token。
7.2 重置密码 resetPassword()
code 和 verify_token 至少传一个。
| 参数 | 类型 | 必填条件 | 说明 |
|---|---|---|---|
type |
string |
始终必填 | EMAIL_CODE 或 PHONE_CODE |
email |
string |
EMAIL_CODE |
邮箱地址 |
phone_code |
string |
PHONE_CODE |
国际区号,不带 +,例如 86 |
phone_num |
string |
PHONE_CODE |
不带区号的手机号 |
password |
string |
始终必填 | 新密码 |
password_confirmation |
string |
始终必填 | 确认新密码 |
code |
string | number |
未传 verify_token 时必填 |
验证码 |
verify_token |
string |
未传 code 时必填 |
验证码校验接口返回的 token |
redirect_uri、scope、state、grant_type |
同全局配置 | 否 | 单次请求覆盖全局配置 |
await rootAuth.resetPassword({
  type: 'EMAIL_CODE',
  email: 'demo@example.com',
  verify_token: verification.data.data.verify_token,
  password: 'NewPassword123',
  password_confirmation: 'NewPassword123',
})
8. MFA verifyLoginMfa()
verifyLoginMfa() 处理邮箱、手机号和 TOTP 二次认证,也支持首次绑定邮箱、手机号或验证器。
登录响应包含 mfa_token 时,根据 mfa_methods 展示对应验证方式。
mfa_type |
含义 | code 内容 |
额外字段 |
|---|---|---|---|
EMAIL |
已绑定邮箱验证 | 邮箱验证码 | 无 |
EMAIL_BIND |
绑定邮箱并验证 | 邮箱验证码 | email |
PHONE_CODE |
已绑定手机号验证 | 短信验证码 | 通常使用登录响应中的手机号 |
PHONE_CODE_BIND |
绑定手机号并验证 | 短信验证码 | phone_code、phone_num |
TOTP |
已绑定验证器验证 | 验证器动态码 | 无 |
TOTP_BIND |
首次绑定验证器 | 验证器动态码 | 选择验证码时传 totp_bind_code |
8.1 参数
| 参数 | 类型 | 必填条件 | 说明 |
|---|---|---|---|
mfa_token |
string |
始终必填 | 登录响应返回的 MFA token |
mfa_type |
string |
始终必填 | 取值见上表 |
code |
string | number |
始终必填 | 邮箱、短信或 TOTP 验证码 |
email |
string |
EMAIL_BIND |
待绑定邮箱 |
phone_code |
string |
PHONE_CODE_BIND |
待绑定手机号的国际区号 |
phone_num |
string |
PHONE_CODE_BIND |
待绑定的手机号 |
totp_bind_code |
string |
TOTP_BIND 且 选择验证码 |
邮箱或手机号的验证码 |
await rootAuth.verifyLoginMfa({
  mfa_token: 'token-from-login',
  mfa_type: 'TOTP',
  code: '123456',
})
mfa_methods 可能包含多个可选方式。TOTP_BIND 时,登录响应还可能包含用于生成二维码的 totp_secret。
9. 第三方登录
第三方认证包括 Google OAuth、Telegram、Facebook、VK 和微信服务号二维码流程。
9.1 thirdPartyLogin()
| 参数 | 类型 | 必填条件 | 说明 |
|---|---|---|---|
auth_by |
string |
始终必填 | google_oauth、telegram、facebook 或 vkid |
response_type |
string |
可选 | OAuth 响应类型 |
device_id |
string |
可选 | 设备指纹;未传入时 SDK 自动生成 |
redirect_uri、scope、state、grant_type |
同全局配置 | 否 | 单次请求覆盖全局配置,通常无需传入 |
auth_by |
登录方式 |
|---|---|
google_oauth |
Google OAuth |
telegram |
Telegram |
facebook |
|
vkid |
VK ID |
await rootAuth.thirdPartyLogin({
  auth_by: 'google_oauth',
})
该方法取得授权地址后会跳转redirect_uri配置的页面。
WhatsApp 不属于第三方 OAuth 登录,登录和注册均通过 login() 或 register() 接口,并使用 type: 'WHATSAPP_CODE'。
9.2 Google One Tap
const rootAuth = new RootAuthClient({
  app_id: 'your-app-id',
  enable_google_one_tap: true,
})

await rootAuth.googleOneTapLogin()
控制台应用和 Google Cloud 回调地址也必须正确配置。
9.3 微信服务号二维码
微信服务号调用 wechatServiceQrLogin() 获取二维码授权数据,再携带返回的 state_key 调用 getThirdPartyQrResult() 查询扫码结果。
const qr = await rootAuth.wechatServiceQrLogin()

const result = await rootAuth.getThirdPartyQrResult({
  state_key: qr.data.data.state_key,
})
业务方根据 qr.data.data.qr_url 或 authorize_url 展示二维码,并按 expire_seconds 控制轮询时长。getThirdPartyQrResult() 只执行一次查询,业务方需要自行轮询,并在成功、过期或页面销毁时停止。
10. 会话、配置和语言
本节汇总获取当前用户、退出登录、读取应用配置和切换语言等辅助接口。这些能力与登录注册流程共用同一个 Core 客户端。
await rootAuth.getAppConfig()
rootAuth.getToken()
rootAuth.isAuthenticated()
rootAuth.logout()
rootAuth.setAppId('another-app-id')
rootAuth.setLocale('en-US')
语言优先级为 URL 中的 lang、locale 或 language,其次是客户端 locale,最后为 zh-CN。
11. 相关模式
@rootauth/web-components:框架无关的登录、注册、重置密码和 MFA 表单@rootauth/vue:Vue 3 hosted 完整认证页面@rootauth/react:React 18+ hosted 完整认证页面
;}.cls-2{fill:%230868f7;}.cls-3{fill:url(%23未命名的渐变_44);}.cls-4{fill:%23333;}%3c/style%3e%3clinearGradient%20id='未命名的渐变_8'%20x1='33.73'%20y1='100.61'%20x2='-0.03'%20y2='-1.06'%20gradientUnits='userSpaceOnUse'%3e%3cstop%20offset='0'%20stop-color='%237ae9fb'/%3e%3cstop%20offset='0.67'%20stop-color='%232b90f8'/%3e%3cstop%20offset='1'%20stop-color='%230868f7'/%3e%3c/linearGradient%3e%3clinearGradient%20id='未命名的渐变_44'%20x1='27.86'%20y1='18.67'%20x2='68.36'%20y2='22.22'%20gradientUnits='userSpaceOnUse'%3e%3cstop%20offset='0'%20stop-color='%235ac7f2'/%3e%3cstop%20offset='1'%20stop-color='%230868f7'/%3e%3c/linearGradient%3e%3c/defs%3e%3cpath%20class='cls-1'%20d='M29,28.74V81.91l-9.51-3.68v0L8.52,74A7.17,7.17,0,0,1,4,67.32V24.54A3.76,3.76,0,0,1,9.08,21Z'/%3e%3cpath%20class='cls-2'%20d='M68.09,78.07a13.15,13.15,0,0,1-17.9,12.06L29,81.91h0V28.74L50.19,37A13.17,13.17,0,0,0,68.08,25.3h0Z'/%3e%3cpath%20class='cls-3'%20d='M68.08,25.3a13.19,13.19,0,0,1-6.73,10.87A13.09,13.09,0,0,1,50.19,37L29,28.74V6A3.76,3.76,0,0,1,34.1,2.52l25.59,9.91A13.22,13.22,0,0,1,68.08,25.3Z'/%3e%3cpath%20class='cls-4'%20d='M129.06,81.76a4.33,4.33,0,0,1-3.19-1.31,4.4,4.4,0,0,1-1.31-3.24V56.86H97.65V77.21a4.36,4.36,0,0,1-1.35,3.2A4.68,4.68,0,0,1,93,81.76a4.32,4.32,0,0,1-3.19-1.31,4.37,4.37,0,0,1-1.32-3.24V27.27A4.58,4.58,0,0,1,89.83,24a4.59,4.59,0,0,1,7.82,3.27V48.15h26.91V27.27A4.58,4.58,0,0,1,125.91,24a4.59,4.59,0,0,1,7.82,3.27V77.21a4.37,4.37,0,0,1-1.36,3.2A4.65,4.65,0,0,1,129.06,81.76Z'/%3e%3cpath%20class='cls-4'%20d='M163.77,81.66c-6.57,0-11.76-1.92-15.44-5.7s-5.54-9.07-5.54-15.74a26.76,26.76,0,0,1,2.09-10.43,17.72,17.72,0,0,1,6.67-8.06,19.15,19.15,0,0,1,10.68-2.95,19,19,0,0,1,10.46,2.8,18.7,18.7,0,0,1,6.55,7.36,22.53,22.53,0,0,1,2.36,10.28A4.51,4.51,0,0,1,177,63.77H152.23a10.8,10.8,0,0,0,3.49,6.65c2,1.68,4.88,2.52,8.66,2.52a22.25,22.25,0,0,0,7.54-1.21c.74-.3,1.55-.67,2.37-1.07a3.75,3.75,0,0,1,1.84-.4,4.09,4.09,0,0,1,3,1.15,4,4,0,0,1,1.12,3,4.38,4.38,0,0,1-2.58,3.82,32.34,32.34,0,0,1-6.36,2.61A28.67,28.67,0,0,1,163.77,81.66ZM172.4,55.9a9.72,9.72,0,0,0-1.63-4.56A9.9,9.9,0,0,0,167,48a10.38,10.38,0,0,0-4.64-1.14,12,12,0,0,0-4.77,1.06,9.54,9.54,0,0,0-4.89,5.66,11.78,11.78,0,0,0-.51,2.3Z'/%3e%3cpath%20class='cls-4'%20d='M193,81.64a4.49,4.49,0,0,1-4.51-4.55V27.28A4.58,4.58,0,0,1,189.84,24a4.48,4.48,0,0,1,3.28-1.36A4.36,4.36,0,0,1,196.35,24a4.46,4.46,0,0,1,1.31,3.31V77.09a4.34,4.34,0,0,1-1.35,3.2A4.67,4.67,0,0,1,193,81.64Z'/%3e%3cpath%20class='cls-4'%20d='M263.79,81.71a5.7,5.7,0,0,1-4.2-1.74,5.76,5.76,0,0,1-1.73-4.19V27.37a4.58,4.58,0,0,1,1.35-3.27A4.59,4.59,0,0,1,267,27.37V72.53h24a4.58,4.58,0,0,1,3.27,7.82A4.66,4.66,0,0,1,291,81.71Z'/%3e%3cpath%20class='cls-4'%20d='M424.48,81.74a4.71,4.71,0,0,1-2.71-.88,5.43,5.43,0,0,1-1-1l-.07-.09-12.41-17-5.41,5v9.44a4.31,4.31,0,0,1-1.36,3.19,4.66,4.66,0,0,1-3.3,1.36A4.29,4.29,0,0,1,395,80.42a4.36,4.36,0,0,1-1.32-3.23V27.37A4.58,4.58,0,0,1,395,24.1a4.52,4.52,0,0,1,6.58.12,4.54,4.54,0,0,1,1.24,3.15V56.31l17.72-16.38.05,0a4.8,4.8,0,0,1,2.94-1.11,4.4,4.4,0,0,1,3.27,1.2,4.57,4.57,0,0,1,1.2,3.27,4.44,4.44,0,0,1-.77,2.33,7.45,7.45,0,0,1-1.43,1.65l-11,9.64,13.34,17.68a5,5,0,0,1,1,2.71,4.12,4.12,0,0,1-1.36,3.24A4.64,4.64,0,0,1,424.48,81.74Z'/%3e%3cpath%20class='cls-4'%20d='M317.93,81.76a21.5,21.5,0,1,1,21.17-21.5A21.37,21.37,0,0,1,317.93,81.76Zm0-34.1a12.61,12.61,0,1,0,12.42,12.6A12.52,12.52,0,0,0,317.93,47.66Z'/%3e%3cpath%20class='cls-4'%20d='M212.18,101.22a4.12,4.12,0,0,1-3.05-1.26,4.17,4.17,0,0,1-1.26-3.1V43.34a4.37,4.37,0,0,1,1.3-3.14,4.26,4.26,0,0,1,3.13-1.3,4.19,4.19,0,0,1,3.1,1.26,4.32,4.32,0,0,1,1.26,3.16,20.77,20.77,0,0,1,13-4.54,21.51,21.51,0,0,1,0,43,20.51,20.51,0,0,1-13-4.57V96.86a4.15,4.15,0,0,1-1.3,3.06A4.5,4.5,0,0,1,212.18,101.22Zm17.43-53.63c-6.23,0-12.93,4.11-12.93,12.72a12.73,12.73,0,0,0,25.46,0A12.71,12.71,0,0,0,229.61,47.59Z'/%3e%3cpath%20class='cls-4'%20d='M365.76,81.76a21.5,21.5,0,1,1,21.18-21.5A21.37,21.37,0,0,1,365.76,81.76Zm0-34.1a12.61,12.61,0,1,0,12.42,12.6A12.52,12.52,0,0,0,365.76,47.66Z'/%3e%3c/svg%3e)